

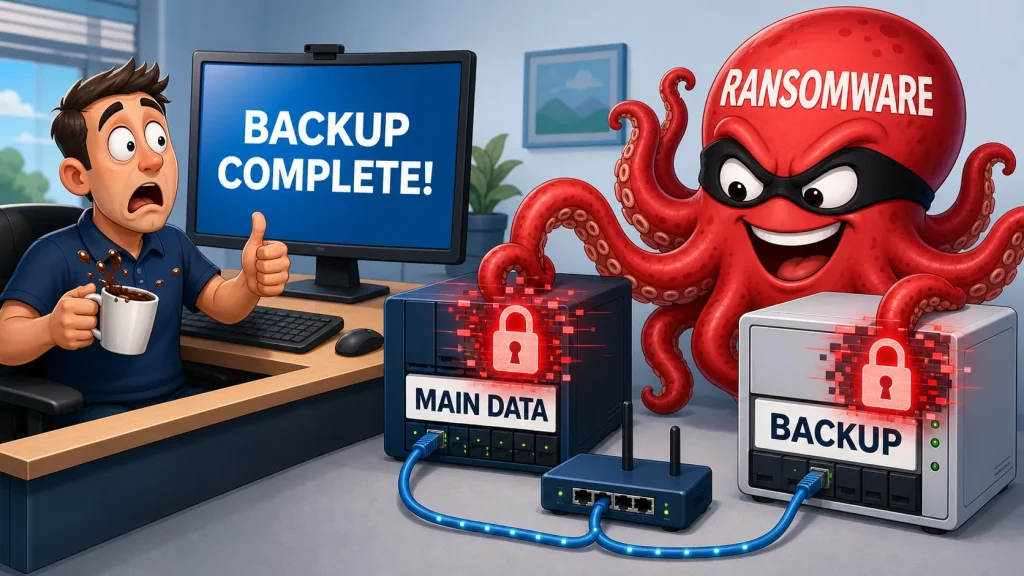
فرض کنید واحد فناوری اطلاعات شرکت هر شب از فایلها، سرورها و نرمافزارهای سازمانی بکاپ میگیرد. همهچیز ظاهراً درست پیش میرود تا اینکه یک حمله باجافزاری اتفاق میافتد. هنگام بازیابی اطلاعات مشخص میشود مهاجم علاوه بر دادههای اصلی، به محل نگهداری نسخههای پشتیبان نیز دسترسی پیدا کرده و بکاپها را حذف یا رمزگذاری کرده است. سازمان بکاپ دارد، اما نسخه سالمی برای بازگشت وجود ندارد.
این سناریو یکی از نگرانیهای جدی مدیران فناوری اطلاعات است. بکاپگیری بهتنهایی کافی نیست؛ زیرا اگر نسخه پشتیبان همیشه به شبکه متصل، قابلویرایش یا با همان حسابهای مدیریتی در دسترس باشد، ممکن است همراه با اطلاعات اصلی آسیب ببیند.


اینجاست که مفهوم بکاپ تغییرناپذیر یا Immutable Backup اهمیت پیدا میکند. در این روش، نسخه پشتیبان برای مدت مشخصی قفل میشود و حتی کاربران دارای دسترسی مدیریتی نیز نمیتوانند آن را تغییر دهند، حذف کنند یا روی آن بنویسند. در نتیجه، اگر باجافزار به شبکه نفوذ کند یا یک فایل بهاشتباه حذف شود، همچنان نسخهای سالم و قابلبازیابی از اطلاعات باقی میماند.
در این مطلب بررسی میکنیم بکاپ تغییرناپذیر چیست، چگونه کار میکند و چه تفاوتی با Snapshot، بکاپ آفلاین و Air Gap دارد. همچنین با قانون بکاپ 3-2-1-1-0 و روشهای پیادهسازی آن روی NAS، سرور و فضای ابری آشنا میشویم تا بتوانید متناسب با زیرساخت و حساسیت اطلاعات سازمان، راهکار مطمئنتری برای مقابله با باجافزار انتخاب کنید.
خلاصه سریع
- بکاپ تغییرناپذیر یا Immutable Backup نسخهای از اطلاعات است که در یک بازه زمانی مشخص، امکان تغییر، حذف یا بازنویسی آن وجود ندارد.
- این محدودیت معمولاً با فناوریهایی مانند WORM، Object Lock و Retention Lock در سطح ذخیرهساز یا فضای ابری اعمال میشود.
- مهمترین کاربرد بکاپ تغییرناپذیر، حفظ یک نسخه سالم از اطلاعات در برابر باجافزار، حذف اشتباه، خرابکاری داخلی و دسترسی غیرمجاز است.
- بکاپ تغییرناپذیر با Snapshot یکسان نیست. Snapshot معمولاً روی همان ذخیرهساز اصلی قرار دارد؛ اما بکاپ باید نسخهای مستقل و قابلبازیابی از اطلاعات باشد.
- Air Gap دسترسی مهاجم به محل بکاپ را محدود میکند؛ در حالی که Immutability از تغییر یا حذف خود داده جلوگیری میکند. استفاده همزمان از این دو روش، حفاظت کاملتری ایجاد میکند.
- در قانون 3-2-1-1-0 باید سه نسخه از اطلاعات روی دو نوع رسانه نگهداری شود؛ یک نسخه خارج از محل اصلی، یک نسخه آفلاین، ایزوله یا تغییرناپذیر باشد و صحت بکاپها نیز بدون خطا آزمایش شود.
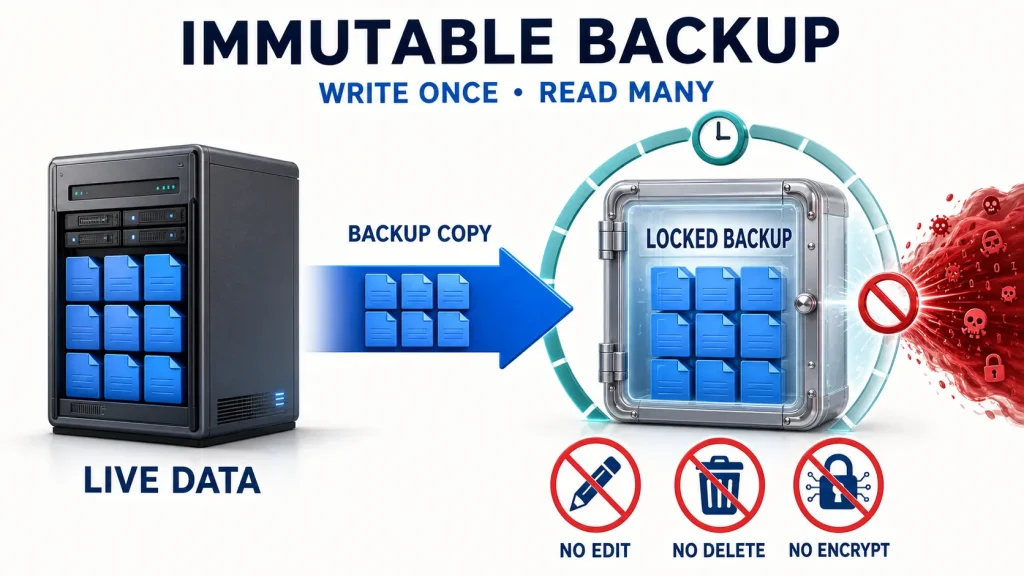
بهطور خلاصه، بکاپ معمولی فقط یک کپی از اطلاعات ایجاد میکند؛ اما بکاپ تغییرناپذیر تلاش میکند آن کپی را تا پایان زمان نگهداری، از حذف و دستکاری محافظت کند. البته این راهکار زمانی قابلاعتماد است که در کنار کنترل دسترسی، جداسازی زیرساخت بکاپ و آزمایش دورهای بازیابی استفاده شود.
بکاپ تغییرناپذیر چیست؟
برای درک سادهتر، یک پرونده مهم را تصور کنید که داخل صندوقی مهرومومشده قرار میگیرد. تا زمانی که دوره نگهداری آن تمام نشده است، هیچکس نباید بتواند محتویات صندوق را تغییر دهد یا آن را دور بیندازد. بکاپ تغییرناپذیر نیز همین منطق را در فضای دیجیتال اجرا میکند.
یک بکاپ تغییرناپذیر معمولاً باید ویژگیهای زیر را داشته باشد:
- تا پایان دوره نگهداری قابلحذف یا بازنویسی نباشد.
- در برابر تغییرات ناخواسته و رمزگذاری توسط باجافزار محافظت شود.
- دسترسی به آن از حسابها و زیرساخت اصلی سازمان تفکیک شده باشد.
- امکان تعیین مدت نگهداری متناسب با اهمیت اطلاعات را فراهم کند.
- قابلیت بررسی سلامت و بازیابی عملی اطلاعات را داشته باشد.
البته تغییرناپذیر بودن به این معنا نیست که نسخه پشتیبان برای همیشه نگهداری میشود. پس از پایان دوره تعیینشده، بکاپ میتواند مطابق سیاست سازمان حذف، تمدید یا با نسخههای جدید جایگزین شود.
در نتیجه، هدف Immutable Backup فقط ایجاد یک کپی دیگر از اطلاعات نیست؛ بلکه حفظ یک نقطه بازیابی قابلاعتماد است که در زمان حمله سایبری، حذف اشتباه یا خرابکاری داخلی همچنان سالم باقی بماند.
چرا بکاپ معمولی در برابر باجافزار کافی نیست؟
بسیاری از سازمانها تصور میکنند داشتن یک نسخه پشتیبان بهتنهایی برای حفاظت از اطلاعات کافی است. این تصور زمانی درست خواهد بود که بکاپ سالم، مستقل و واقعاً قابلبازیابی باقی بماند. اگر نسخه پشتیبان همیشه به شبکه متصل و با همان حسابهای مدیریتی در دسترس باشد، مهاجم ممکن است قبل از رمزگذاری اطلاعات اصلی، بکاپها را نیز هدف قرار دهد.
در یک حمله پیشرفته، مسیر نفوذ میتواند به این شکل باشد:
سرقت حساب کاربری ← دسترسی به شبکه ← شناسایی محل بکاپ ← حذف یا رمزگذاری نسخهها ← حمله به اطلاعات اصلی
مهمترین ضعفهایی که بکاپ معمولی را در معرض خطر قرار میدهند عبارتاند از:
- اتصال دائمی به شبکه: باجافزار میتواند درایوهای متصل، پوشههای اشتراکی و مخازن قابلدسترسی را شناسایی کند.
- استفاده از حساب مدیریتی مشترک: اگر حساب مدیر شبکه و سامانه بکاپ یکسان یا به یک دامنه وابسته باشد، سرقت آن میتواند مسیر دسترسی به هر دو محیط را باز کند.
- قابلحذف بودن نسخههای پشتیبان: بکاپی که مدیر سیستم میتواند فوراً حذف کند، ممکن است توسط مهاجمی که به حساب مدیر دست یافته نیز حذف شود.
- نگهداری تمام نسخهها در یک محل: خرابی ذخیرهساز، آتشسوزی، سرقت یا نفوذ به همان محل میتواند اطلاعات اصلی و بکاپ را همزمان از بین ببرد.
- آزمایش نکردن بازیابی: موفق بودن عملیات بکاپ الزاماً به معنای سالم و قابلبازیابی بودن اطلاعات نیست.
- اشتباه گرفتن همگامسازی با بکاپ: اگر فایل حذف یا رمزگذاریشده بلافاصله با مقصد همگام شود، همان تغییر مخرب به نسخه دوم نیز منتقل خواهد شد.
همچنین RAID و Snapshot بهتنهایی جایگزین بکاپ نیستند. RAID بیشتر برای ادامه فعالیت هنگام خرابی دیسک طراحی شده و Snapshot نیز معمولاً به همان سامانه ذخیرهسازی وابسته است. اگر ذخیرهساز اصلی یا حساب مدیریتی آن در اختیار مهاجم قرار بگیرد، ممکن است Snapshotها نیز آسیب ببینند.
بنابراین، مشکل بکاپ معمولی در خود فرایند کپیکردن اطلاعات نیست؛ بلکه در قابلدسترسی و قابلتغییر بودن نسخه پشتیبان است. بکاپ تغییرناپذیر با قفلکردن داده و محدودکردن امکان حذف، یک لایه حفاظتی اضافه ایجاد میکند تا سازمان حتی در شرایط بحرانی، نقطهای سالم برای بازیابی داشته باشد.
بکاپ تغییرناپذیر چگونه کار میکند؟
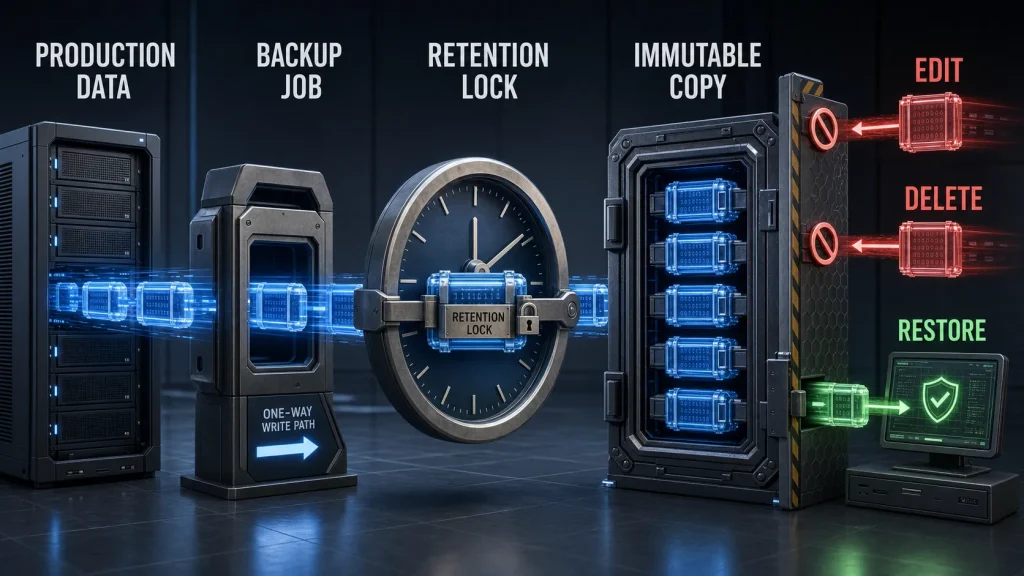
در بکاپ معمولی، نرمافزار پشتیبانگیری اطلاعات را روی یک دیسک، NAS، سرور یا فضای ابری ذخیره میکند و فایل ایجادشده معمولاً قابلحذف یا بازنویسی است. در Immutable Backup نیز اطلاعات به مقصد بکاپ منتقل میشوند؛ اما بلافاصله پس از ثبت، یک سیاست نگهداری روی آنها اعمال میشود.
فرایند کلی به این صورت است:
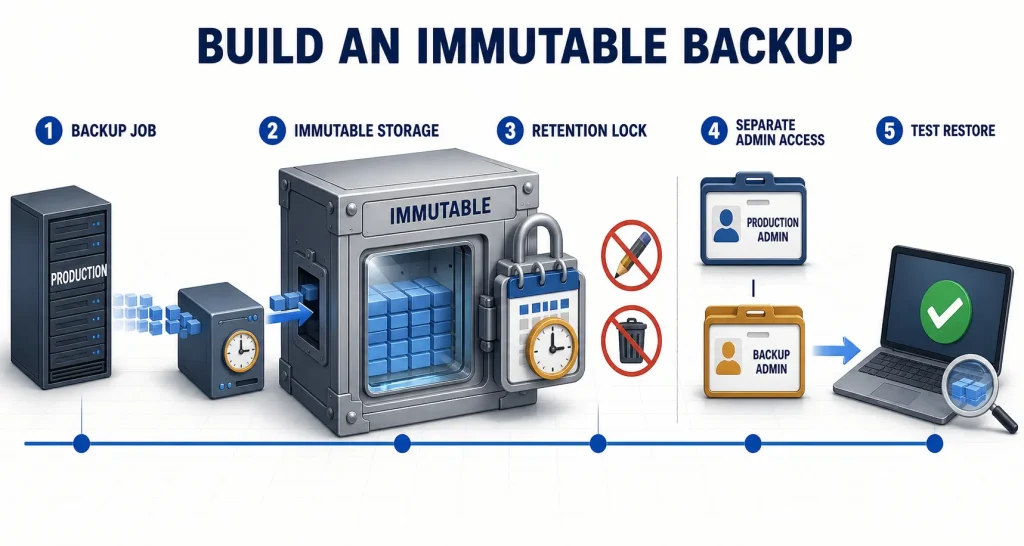
- نرمافزار بکاپ، یک نسخه از اطلاعات را به مخزن تعیینشده منتقل میکند.
- برای نسخه ایجادشده یک دوره نگهداری، مثلاً ۱۴، ۳۰ یا ۹۰ روز، تعریف میشود.
- ذخیرهساز، فایل یا Object را تا پایان این مدت قفل میکند.
- نسخههای جدید بدون تغییر نسخههای قبلی در محل بکاپ ثبت میشوند.
- هنگام بروز حادثه، اطلاعات از یکی از نقاط بازیابی سالم بازگردانده میشوند.
قفلکردن اطلاعات میتواند با فناوریهای مختلفی انجام شود:
WORM
عبارت Write Once, Read Many به این معناست که داده یکبار نوشته میشود، اما پس از آن میتوان بارها آن را خواند؛ بدون اینکه امکان ویرایش یا حذف آن تا پایان دوره نگهداری وجود داشته باشد. برخی NASها، ذخیرهسازهای سازمانی و رسانههای آرشیوی از این قابلیت پشتیبانی میکنند.
Object Lock
در ذخیرهسازی شیءمحور، Object Lock برای هر نسخه از داده، محدودیت حذف یا بازنویسی تعیین میکند. این قابلیت بیشتر در سرویسهای ابری و سامانههای سازگار با S3 استفاده میشود.
Retention Lock
Retention Lock مدتزمان محافظت از بکاپ را مشخص میکند. تا پایان این مدت، نسخه پشتیبان باید مطابق سیاست تعریفشده قفل باقی بماند. در برخی راهکارها حتی مدیر سیستم نیز امکان کوتاهکردن این دوره را ندارد.
مخزن بکاپ سختسازیشده
در این روش، مخزن بکاپ روی یک سیستم مستقل و مقاومسازیشده قرار میگیرد. دسترسی مدیریتی محدود، حسابهای جداگانه و تنظیمات امنیتی سختگیرانه کمک میکنند مهاجم نتواند بهسادگی قفل نسخههای پشتیبان را دور بزند.
نکته مهم این است که تغییرناپذیری واقعی نباید فقط به مجوزهای معمول فایل یا گزینه «Read Only» وابسته باشد. هنگام انتخاب راهکار باید بررسی شود قفل اطلاعات در چه لایهای اعمال میشود، چه کسی امکان تغییر سیاست نگهداری را دارد و آیا حذف بکاپ پیش از پایان دوره محافظت واقعاً غیرممکن است یا خیر.
تفاوت Immutable Backup، Snapshot و Air Gap چیست؟
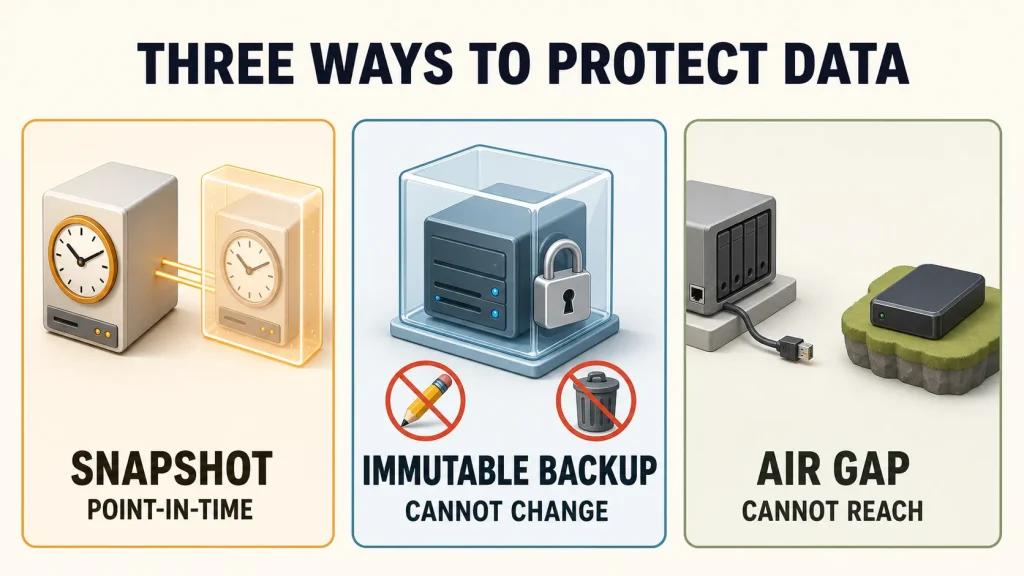
Snapshot، بکاپ تغییرناپذیر و Air Gap همگی برای حفاظت از اطلاعات استفاده میشوند؛ اما عملکرد یکسانی ندارند. شناخت تفاوت آنها کمک میکند سازمان تنها به یک لایه دفاعی وابسته نباشد.
| راهکار | کاربرد اصلی | نحوه محافظت | مهمترین محدودیت |
|---|---|---|---|
| Snapshot | بازگشت سریع به وضعیت قبلی اطلاعات | ثبت وضعیت داده در یک زمان مشخص | معمولاً به همان ذخیرهساز اصلی وابسته است |
| Immutable Backup | نگهداری نسخهای که قابلتغییر یا حذف نباشد | قفلکردن بکاپ تا پایان دوره نگهداری | در برابر خرابی فیزیکی محل نگهداری به نسخه دیگری نیاز دارد |
| Offline Backup | دور نگهداشتن بکاپ از شبکه | قطع اتصال رسانه پس از بکاپگیری | مدیریت و بهروزرسانی آن ممکن است دستی و زمانبر باشد |
| Air Gap | جداسازی محیط بکاپ از شبکه اصلی | ایجاد فاصله فیزیکی یا منطقی میان مبدأ و مقصد | اگر جداسازی درست اجرا نشود، مسیر نفوذ همچنان باقی میماند |
Snapshot چه تفاوتی با بکاپ تغییرناپذیر دارد؟
Snapshot وضعیت اطلاعات را در یک لحظه مشخص ثبت میکند و برای بازگرداندن سریع فایلها، ماشینهای مجازی یا Volumeها کاربرد دارد. بااینحال، بسیاری از Snapshotها روی همان ذخیرهساز اصلی نگهداری میشوند. در صورت خرابی کامل دستگاه یا دسترسی مهاجم به پنل مدیریتی، ممکن است Snapshotها نیز از بین بروند.
برخی تجهیزات از Immutable Snapshot پشتیبانی میکنند؛ اما حتی در این حالت نیز نگهداری یک نسخه مستقل روی سامانهای دیگر ضروری است.
Air Gap با Immutable Backup چه تفاوتی دارد؟
Air Gap از طریق جداسازی، دسترسی مهاجم به محل بکاپ را کاهش میدهد. این جداسازی میتواند فیزیکی باشد؛ مانند خارجکردن Tape یا هارد از شبکه، یا بهشکل منطقی با استفاده از شبکه و حسابهای مدیریتی مستقل اجرا شود.
در مقابل، Immutable Backup روی خود داده تمرکز دارد و اجازه نمیدهد نسخه پشتیبان تا پایان دوره نگهداری تغییر یا حذف شود. بنابراین ممکن است یک بکاپ تغییرناپذیر همچنان آنلاین باشد، اما به دلیل قفل WORM یا Object Lock قابلدستکاری نباشد.
کدام روش حفاظت بیشتری ایجاد میکند؟
هیچیک از این راهکارها بهتنهایی تمام ریسکها را پوشش نمیدهند. معماری مطمئن معمولاً چند لایه را کنار هم قرار میدهد:
- Snapshot برای بازگشت سریع
- بکاپ مستقل برای بازیابی اطلاعات
- Immutability برای جلوگیری از حذف یا تغییر بکاپ
- Air Gap یا نسخه آفلاین برای کاهش امکان دسترسی مهاجم
- نسخه خارج از محل برای مقابله با حوادث فیزیکی
در نتیجه، انتخاب میان Snapshot، Air Gap و Immutable Backup مطرح نیست؛ بلکه باید مشخص شود هرکدام در کدام بخش از برنامه حفاظت از اطلاعات سازمان قرار میگیرند.
قانون بکاپ 3-2-1-1-0 چیست؟
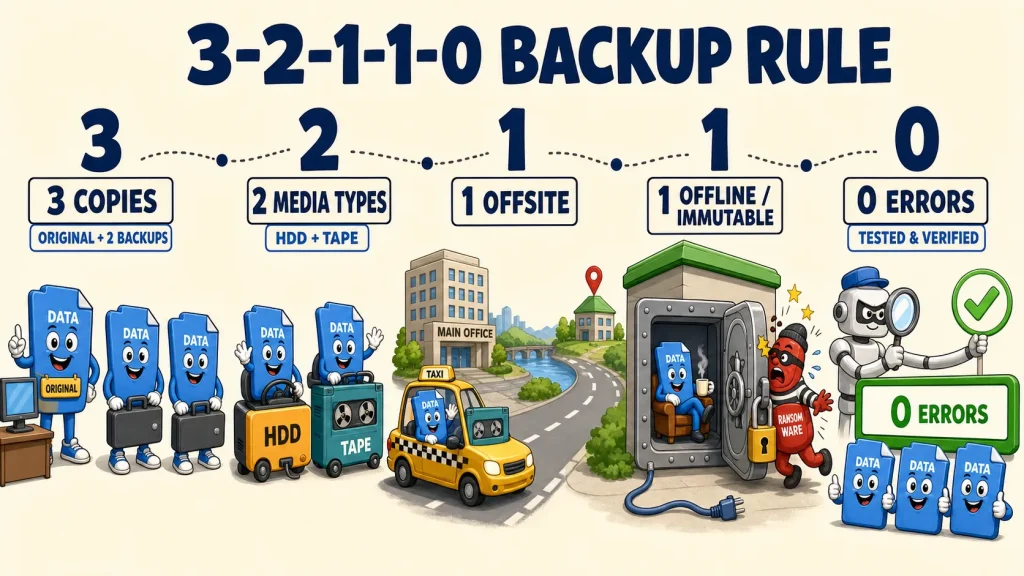
قانون 3-2-1-1-0 یک الگوی عملی برای طراحی بکاپ سازمانی است. هدف آن این است که اطلاعات فقط در برابر خرابی دیسک محافظت نشوند؛ بلکه در صورت حمله باجافزاری، خطای انسانی یا حادثه فیزیکی نیز نسخهای سالم برای بازیابی باقی بماند.
هر عدد در این قانون مفهوم مشخصی دارد:
| عدد | مفهوم |
|---|---|
| 3 | حداقل سه نسخه از اطلاعات؛ شامل داده اصلی و دو نسخه پشتیبان |
| 2 | نگهداری نسخهها روی دو نوع رسانه یا سامانه متفاوت |
| 1 | قرار دادن حداقل یک نسخه خارج از محل اصلی |
| 1 | نگهداری یک نسخه آفلاین، Air-Gapped یا تغییرناپذیر |
| 0 | صفر خطا پس از بررسی سلامت بکاپ و آزمایش بازیابی |
۳ نسخه از اطلاعات
نسخه اول همان اطلاعات اصلی است و دو نسخه دیگر بهعنوان بکاپ نگهداری میشوند. وجود چند کپی باعث میشود خرابی یا حذف یکی از نسخهها به از دست رفتن کامل اطلاعات منجر نشود.
۲ نوع رسانه یا سامانه متفاوت
تمام نسخهها نباید روی یک دستگاه یا یک زیرساخت وابسته نگهداری شوند. برای مثال میتوان اطلاعات اصلی را روی استوریج سازمان، نسخه دوم را روی NAS و نسخه سوم را روی Tape یا Object Storage ذخیره کرد.
۱ نسخه خارج از محل اصلی
اگر تمام بکاپها در یک ساختمان قرار داشته باشند، حوادثی مانند آتشسوزی، سرقت یا آسیب گسترده به تجهیزات میتواند همه نسخهها را همزمان از بین ببرد. نسخه Off-site میتواند در شعبهای دیگر، دیتاسنتر یا فضای ابری نگهداری شود.
۱ نسخه آفلاین، ایزوله یا تغییرناپذیر
این نسخه باید در برابر دسترسی مستقیم مهاجم محافظت شود. استفاده از Tape خارجشده از دستگاه، مخزن Air-Gapped، پوشه WORM یا Object Storage دارای Object Lock از روشهای اجرای این بخش است.
صفر خطا در بازیابی
وجود فایل بکاپ کافی نیست. نسخهها باید بهطور منظم بررسی شوند و عملیات Restore بهصورت آزمایشی انجام شود. عدد صفر به این معناست که بکاپها پس از بررسی سلامت و تست بازیابی، خطای تأییدنشده نداشته باشند.
نمونه اجرای قانون 3-2-1-1-0
فرض کنید اطلاعات اصلی یک شرکت روی سرور و استوریج مرکزی قرار دارد:
- نسخه اصلی روی استوریج سازمان نگهداری میشود.
- بکاپ روزانه روی یک NAS مستقل ذخیره میشود.
- نسخه دوم بکاپ به فضای ابری یا شعبه دیگر منتقل میشود.
- یکی از نسخهها با WORM یا Object Lock تغییرناپذیر میشود.
- بازیابی فایلها و سرویسهای مهم بهصورت دورهای آزمایش میشود.
در این معماری، خرابی تجهیزات، حذف اشتباه یا نفوذ به شبکه اصلی الزاماً تمام مسیرهای بازیابی را از بین نمیبرد. مزیت قانون 3-2-1-1-0 نیز همین است: سازمان به یک دستگاه، یک محل یا یک روش حفاظتی وابسته نمیماند.
بکاپ تغییرناپذیر را چگونه پیادهسازی کنیم؟
Immutable Backup یک محصول واحد نیست؛ بلکه قابلیتی است که میتواند روی NAS، سرور بکاپ، ذخیرهساز سازمانی، فضای ابری یا رسانههای آفلاین پیادهسازی شود. انتخاب روش مناسب به حجم اطلاعات، سرعت بازیابی، بودجه و زیرساخت سازمان بستگی دارد.
پیادهسازی روی NAS
برخی NASهای سازمانی امکان ایجاد پوشه WORM، Snapshot تغییرناپذیر یا فضای مخصوص بکاپ را فراهم میکنند. نرمافزار بکاپ اطلاعات را به این پوشه منتقل میکند و پس از تکمیل عملیات، دادهها تا پایان دوره نگهداری قفل میشوند.
در محصولات پشتیبانیشده QNAP میتوان از قابلیتهایی مانند پوشههای WORM در QuTS hero و نرمافزار HBS 3 برای ایجاد بکاپ تغییرناپذیر استفاده کرد. همچنین قابلیت Airgap+ در معماریهای سازگار، ارتباط مقصد بکاپ را خارج از زمان انجام عملیات محدود میکند.
هنگام استفاده از NAS باید موارد زیر بررسی شوند:
- حساب مدیریتی NAS از حسابهای شبکه اصلی جدا باشد.
- دسترسی کاربران به مقصد بکاپ محدود شود.
- دوره نگهداری WORM پیش از اجرا بهدرستی تعیین شود.
- NAS مقصد ترجیحاً دستگاهی مستقل از ذخیرهساز اصلی باشد.
- Replication یا بکاپ ثانویه به محل دیگری انجام شود.
پیادهسازی روی سرور بکاپ
در این روش، یک سرور مستقل بهعنوان مخزن بکاپ سختسازیشده یا Hardened Repository استفاده میشود. سیستمعامل، سرویسها و دسترسیهای آن به حداقل میرسند و نرمافزار بکاپ، فایلها را برای دوره مشخصی تغییرناپذیر میکند.
بهتر است این سرور از دامنه اصلی سازمان جدا باشد، حساب مدیریتی اختصاصی داشته باشد و امکان ورود مستقیم یا دسترسی از راه دور به آن محدود شود. اگر مهاجم به Active Directory دسترسی پیدا کند، جدا بودن هویت مدیریتی مخزن بکاپ میتواند مانع گسترش حمله شود.
پیادهسازی در Object Storage و فضای ابری
بسیاری از سرویسهای Object Storage از قابلیت Object Lock پشتیبانی میکنند. با فعالسازی این ویژگی، هر Object تا پایان دوره تعیینشده قابلحذف یا بازنویسی نخواهد بود.
در بعضی سرویسها دو حالت کلی وجود دارد:
- Governance Mode: کاربران عادی نمیتوانند قفل را دور بزنند؛ اما دسترسیهای ویژه مدیریتی ممکن است امکان تغییر سیاست را داشته باشند.
- Compliance Mode: حتی مدیر سیستم نیز تا پایان دوره نگهداری اجازه حذف یا کوتاهکردن زمان قفل را ندارد.
برای اطلاعات بسیار حساس، باید قبل از انتخاب سرویس مشخص شود چه سطحی از Immutability ارائه میشود و چه اشخاصی امکان تغییر سیاست نگهداری را دارند.
استفاده از Tape و رسانه آفلاین
Tape یکی از روشهای قدیمی اما همچنان کاربردی برای ایجاد Air Gap فیزیکی است. پس از ثبت بکاپ، رسانه از شبکه و دستگاه خارج میشود و در محل امن نگهداری خواهد شد. استفاده از WORM Tape امکان تغییرناپذیری نسخه را نیز فراهم میکند.
بااینحال، بازیابی از Tape معمولاً نسبت به دیسک یا NAS زمان بیشتری میبرد؛ بنابراین بیشتر برای آرشیو بلندمدت، نسخه خارج از محل و اطلاعاتی مناسب است که بازیابی فوری آنها ضروری نیست.
کدام روش برای سازمان مناسبتر است؟
| شرایط سازمان | راهکار پیشنهادی |
|---|---|
| شرکت کوچک با حجم اطلاعات محدود | NAS مستقل با Snapshot، WORM و بکاپ خارج از محل |
| زیرساخت مجازیسازی و چند سرور | مخزن بکاپ سختسازیشده همراه با نسخه Immutable |
| اطلاعات حساس با نیاز به توسعهپذیری | Object Storage دارای Object Lock |
| آرشیو بلندمدت و جداسازی فیزیکی | Tape یا WORM Tape |
| سرویسهای حیاتی سازمانی | ترکیب مخزن Immutable، نسخه خارج از محل (Off-site) و Air Gap |
راهکار مناسب الزاماً انتخاب یک گزینه نیست. در بسیاری از سازمانها، ترکیب NAS یا سرور بکاپ برای بازیابی سریع با Object Storage یا Tape برای نگهداری نسخه ایزوله، نتیجه مطمئنتری ایجاد میکند.
سؤالات متداول
آیا بکاپ تغییرناپذیر جلوی باجافزار را میگیرد؟
Immutable Backup مانع ورود باجافزار به شبکه نمیشود؛ اما اجازه نمیدهد نسخههای پشتیبان قفلشده بهآسانی حذف، رمزگذاری یا بازنویسی شوند. به همین دلیل، این راهکار باید در کنار کنترل دسترسی، هاردنینگ، مانیتورینگ و جداسازی زیرساخت بکاپ استفاده شود.
آیا ممکن است یک بکاپ تغییرناپذیر آلوده باشد؟
بله. اگر اطلاعات آلوده پیش از شناسایی حمله بکاپگیری شوند، همان نسخه آلوده نیز ممکن است تغییرناپذیر شود. نگهداری چند نقطه بازیابی، اسکن امنیتی و آزمایش Restore کمک میکند یک نسخه سالم پیش از زمان آلودگی پیدا شود.
دوره نگهداری Immutable Backup چقدر باید باشد؟
مدت نگهداری به حساسیت اطلاعات، فاصله زمانی میان ایجاد و شناسایی حمله، ظرفیت ذخیرهساز و الزامات سازمان بستگی دارد. برای اطلاعات حیاتی بهتر است چند دوره روزانه، هفتگی و ماهانه نگهداری شود تا امکان بازگشت به نقاط زمانی مختلف وجود داشته باشد.
آیا همه دستگاههای NAS از Immutable Backup پشتیبانی میکنند؟
خیر. پشتیبانی از WORM، Immutable Snapshot یا Object Lock به مدل دستگاه، سیستمعامل و لایسنس آن بستگی دارد. پیش از خرید باید مشخص شود قفل در چه سطحی اعمال میشود و آیا مدیر سیستم میتواند آن را پیش از پایان دوره نگهداری حذف کند یا خیر.
تفاوت WORM و Object Lock چیست؟
WORM یک اصل ذخیرهسازی با مفهوم «یکبار نوشتن و چندبار خواندن» است. Object Lock یکی از روشهای اجرای همین اصل در محیطهای Object Storage و سرویسهای سازگار با S3 محسوب میشود.
مهمترین اشتباهات در پیادهسازی بکاپ تغییرناپذیر چیست؟
استفاده از حساب مدیریتی مشترک، نگهداری تمام نسخهها در یک محل، انتخاب دوره نگهداری نامناسب، پیشبینی نکردن ظرفیت و آزمایش نکردن بازیابی از رایجترین اشتباهات هستند. همچنین نباید Snapshot یا همگامسازی فایل را جایگزین بکاپ مستقل در نظر گرفت.
چگونه مطمئن شویم بکاپ واقعاً قابلبازیابی است؟
بررسی پیام موفقیت نرمافزار بکاپ کافی نیست. باید بهصورت دورهای چند فایل، ماشین مجازی یا سرویس کامل در محیطی کنترلشده Restore شود و زمان بازیابی، سلامت اطلاعات و وابستگیهای سرویس ثبت شوند.
آیا شرکتهای کوچک هم به Immutable Backup نیاز دارند؟
اگر از دست رفتن فایلهای مالی، اطلاعات مشتریان یا دادههای عملیاتی بتواند فعالیت شرکت را متوقف کند، استفاده از حداقل یک نسخه آفلاین یا تغییرناپذیر منطقی است. این راهکار الزاماً به تجهیزات گرانقیمت نیاز ندارد و میتواند متناسب با حجم اطلاعات طراحی شود.
پیش از انتخاب راهکار Immutable Backup چه مواردی را بررسی کنیم؟
حجم و نرخ رشد اطلاعات، RPO و RTO، مدت نگهداری، سرعت بازیابی، محل نسخه Off-site، نحوه مدیریت حسابها، پشتیبانی از WORM یا Object Lock و امکان آزمایش Restore باید بررسی شوند. هزینه واقعی نیز شامل فضای ذخیرهسازی، انتقال داده، لایسنس، نگهداری و توسعه آینده است.
نتیجهگیری
بکاپ تغییرناپذیر یا Immutable Backup نسخهای از اطلاعات است که تا پایان دوره نگهداری، امکان حذف، تغییر یا بازنویسی آن وجود ندارد. این ویژگی باعث میشود در صورت حمله باجافزاری، حذف اشتباه یا دسترسی غیرمجاز، یک نقطه بازیابی قابلاعتماد برای سازمان باقی بماند.
البته تغییرناپذیری بهتنهایی یک برنامه کامل حفاظت از داده نیست. راهکار مطمئن باید در کنار بکاپ مستقل، نسخه خارج از محل، Air Gap یا ذخیرهسازی آفلاین، حسابهای مدیریتی مجزا و آزمایش دورهای بازیابی اجرا شود. قانون 3-2-1-1-0 چارچوب مناسبی برای کنار هم قرار دادن این لایهها فراهم میکند.
بهترین راهکار الزاماً گرانترین ذخیرهساز یا طولانیترین دوره نگهداری نیست؛ بلکه معماریای است که با حجم اطلاعات، سرعت بازیابی، ریسکهای امنیتی، بودجه و توان فنی سازمان هماهنگ باشد.
اگر برای انتخاب NAS، استوریج سازمانی، مخزن بکاپ، Object Storage یا طراحی نسخه آفلاین و تغییرناپذیر اطلاعات به راهنمایی نیاز دارید، کارشناسان انتخاب سیستم میتوانند پس از بررسی زیرساخت موجود، راهکاری متناسب با نیاز واقعی سازمان طراحی و پیادهسازی کنند.


